Completed
Avengers Overskill Homelab
infraestructura de centro de datos virtualizada de nivel avanzado
El objetivo fue crear un ecosistema "overkill" que sirviera como plataforma de producción y laboratorio de pruebas de seguridad. Utilizando un hipervisor Proxmox VE, se han desplegado múltiples zonas de red aisladas para gestionar desde servicios de identidad y domótica hasta pipelines completos de CI/CD y un SOC (Security Operations Center) doméstico.
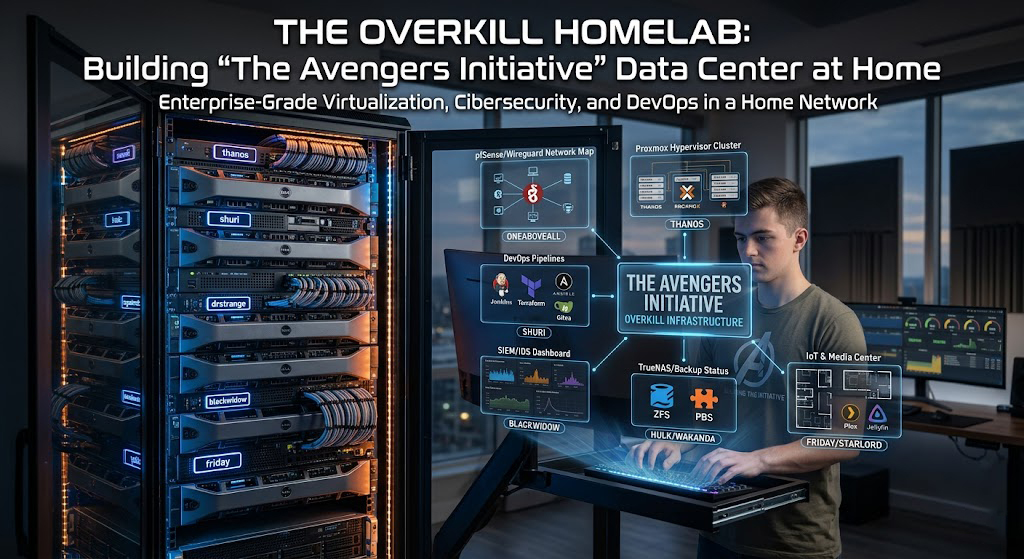
Arquitectura de Red y Segmentación (Zero Trust Model)
La base de la infraestructura es un firewall pfSense (oneaboveall) que actúa como router core. Se ha implementado una segmentación estricta basada en VLANs para minimizar la superficie de ataque:
- DMZ: Aloja el Proxy Inverso Nginx Proxy Manager (drstrange) para exponer servicios de forma segura.
- INFRA/MGMT: Segmentos protegidos para la gestión de identidades y Jump Hosts (steverogers).
- MON: Zona dedicada exclusivamente a la monitorización y seguridad (SIEM/IDS), de esto se encarga jarvis.
- BACKUP: Aislamiento de los sistemas de almacenamiento para proteger los datos contra ransomware.
Gestión de Identidad y Acceso (IAM)
Se ha implementado una solución de identidad robusta para evitar el uso de credenciales locales dispersas, esto lo gestiona el nodo odin:
- Samba 4 AD + DNS: Control centralizado de recursos y usuarios.
Gestión de Certificados y PKI (Trust & Privacy)
El pilar de la seguridad interna se basa en el servidor heimdall, que actúa como el cerebro de confianza de la red.
- Step-CA & ACME: He implementado una Autoridad de Certificación (CA) privada que utiliza el protocolo ACME. Esto permite que cada servicio, desde el Proxy Inverso hasta el nodo de domótica, obtenga y renueve automáticamente sus certificados TLS.
- End-to-End Encryption: A diferencia de muchos entornos que solo cifran el tráfico externo, mi infraestructura garantiza cifrado punto a punto dentro de la LAN, mitigando riesgos de ataques de Man-in-the-Middle internos.
- Autenticación Adaptativa: La integración de Authentik con la PKI permite que el acceso a servicios críticos no solo dependa de una contraseña, sino de la validez de certificados y flujos de MFA (Multi-Factor Authentication).
Ecosistema DevOps y Automatización
Para gestionar la complejidad, se ha adoptado una cultura de Infraestructura como Código (IaC):
- Aprovisionamiento: Uso de Terraform y Ansible desde un Jump Host dedicado (`shuri`) para desplegar y configurar servicios automáticamente.
- Ciclo de Vida de Software (SDLC): Un stack completo de CI/CD que incluye Jenkins, SonarQube (para análisis de calidad de código), Nexus (gestión de artefactos) y Selenium para pruebas. Tonystark fue el elegido para esta gestión.
- Despliegue Continuo: Implementación de Coolify como una plataforma PaaS local para el despliegue rápido de microservicios. Para poner este orden ante todos los proyectos quien mejor que nickfury.
Operaciones de Seguridad (SOC en Casa)
El proyecto incluye una de las implementaciones más avanzadas de seguridad para un homelab, este trabajo es ideal para los nodos blackwidow, daredevil y jarvis:
- SIEM e IDS/IPS: Uso de Security Onion integrando Wazuh (HIDS), Zeek y Suricata para la inspección profunda de paquetes y detección de intrusiones.
- Vulnerability Management: Escaneos automatizados con OpenVAS para identificar debilidades en la infraestructura antes de que sean explotadas.
- Observabilidad: Dashboards centralizados en Grafana alimentados por InfluxDB para monitorizar el rendimiento de todo el hardware y software.
Entrega de Medios y Pila Arr (Content Pipeline)
Para la diversión quien mejor que starlord, él gestiona un ciclo de vida de contenido totalmente automatizado, optimizando el uso de recursos y ancho de banda.
- Ecosistema Arr Stack: Utilizo Sonarr, Radarr y Prowlarr para la orquestación y búsqueda automática de metadatos y contenido.
- Gestión de Descargas: Integrado con Transmission bajo túneles VPN para asegurar la privacidad del tráfico.
- Streaming Híbrido: El despliegue dual de Plex y Jellyfin permite comparar el rendimiento de transcodificación por hardware y ofrece redundancia en la entrega de contenido hacia clientes externos e internos.
- Automatización de Biblioteca: Una vez finalizada la descarga, el sistema renombra, organiza y notifica la disponibilidad de nuevo contenido de forma autónoma.
Domótica e IoT (The Smart Edge)
La gestión del entorno físico se centraliza en friday, priorizando el procesamiento local y la soberanía de los datos.
- Home Assistant & Node-RED: He diseñado una arquitectura de automatización basada en eventos. Node-RED actúa como el motor de lógica compleja, mientras que Home Assistant sirve como el bus de integración de dispositivos.
- Aislamiento de IoT: Por seguridad, todos los dispositivos IoT operan en una VLAN aislada, con acceso restringido al exterior, comunicándose con el controlador mediante reglas de firewall granulares en pfSense.
Almacenamiento y Estrategia de Resiliencia (Data Integrity)
La integridad de los datos es la prioridad absoluta, gestionada por los nodos hulk y wakanda.
- TrueNAS & ZFS: Utilizo el sistema de archivos ZFS para garantizar la integridad de los datos mediante copy-on-write y data scrubbing periódico, protegiendo la infraestructura contra el bit rot.
- Proxmox Backup Server (PBS): Este servidor dedicado permite realizar backups incrementales a nivel de bloque con deduplicación en origen. Esto reduce drásticamente el tiempo de backup y el espacio en disco necesario para mantener múltiples versiones de las VMs.
- Regla 3-2-1 con Kopia: Para los datos más críticos (configuraciones de AD, bases de datos de CI/CD), utilizo Kopia para cifrar y enviar snapshots fuera del sitio (off-site), cumpliendo con los más altos estándares de recuperación ante desastres.
Impacto y métricas
- Entorno 100% Automatizado: Reducción del tiempo de despliegue de nuevos servicios de horas a minutos mediante scripts de Ansible.
- Visibilidad Total: Monitorización en tiempo real de cada paquete que entra o sale de la red, permitiendo una respuesta inmediata ante anomalías.
- Dominio Técnico: Este proyecto demuestra una competencia profunda en administración de Linux, redes avanzadas, ciberseguridad y metodologías modernas de ingeniería de software.
Galería
Galería de Avengers Overskill Homelab. Usa las flechas o desliza para cambiar de imagen. Pulsa Enter o haz clic para ampliar.